Port Kill
中文 | English
查看本机监听的 TCP 端口与占用它的进程,复核身份之后再结束它。
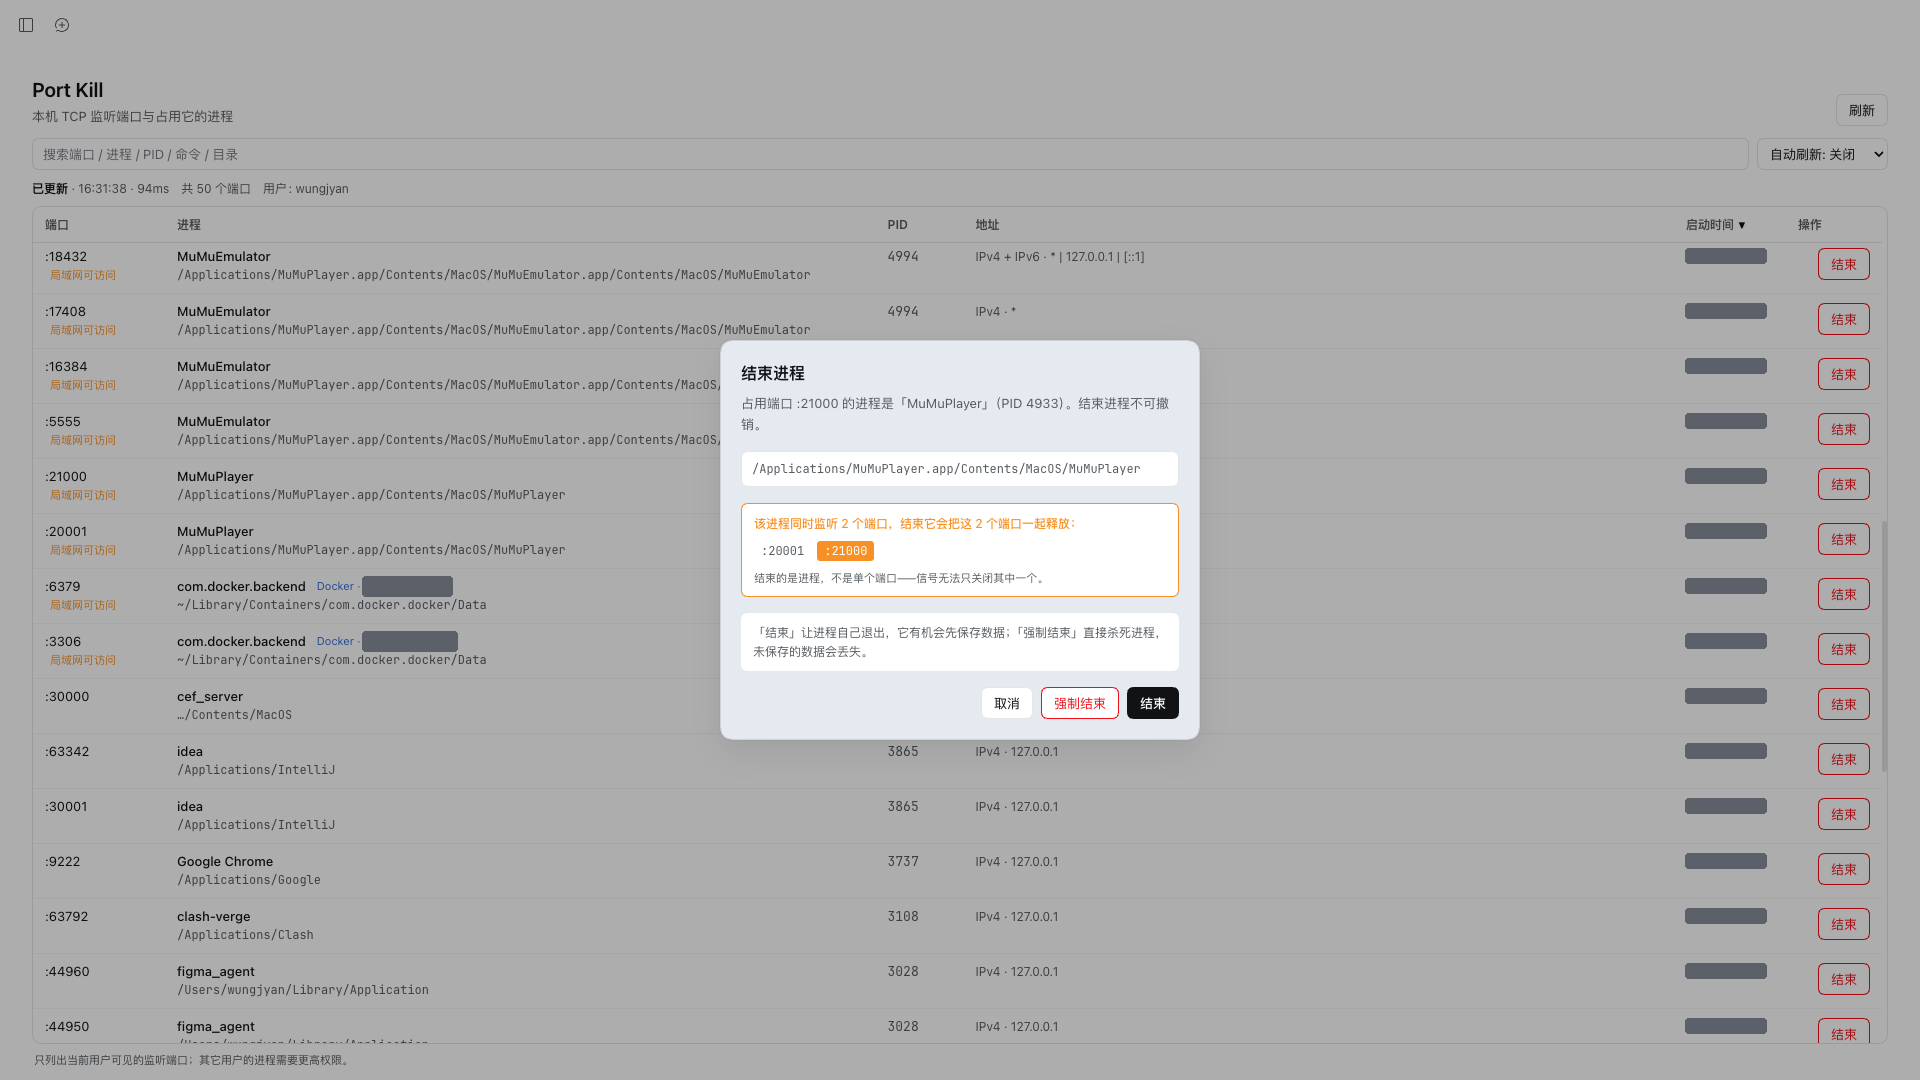
一个 DeepSeek Harness(DSH)插件。左栏一个入口,中间一整页列出本机所有 TCP 监听端口;每一行说清楚是哪个进程、哪个目录、什么时候启动的。点「结束」之前,它会重新扫一遍端口,确认还是你看到的那个进程。
和原版的关系
原版是 wungjyan/port-kill——一个 macOS 桌面应用,基于 Tauri 2、Vue 3 与 Rust,独立运行,不依赖 DSH。
只想要一个能扫端口、能结束进程的 Mac 小工具,直接去 Releases 下载客户端就行,不用装 DSH。
这个仓库是它的 DSH 插件版:界面搬进了 DSH 的 Web UI,和编辑器、终端、agent 在同一个窗口里;复核逻辑与排序行为保持原样。桌面版是 macOS 专用的,平台适配层只做在插件这边。
功能
列表
端口、进程名、PID、监听地址、启动时间。进程名下第二行是工作目录——家目录缩成 ~,家目录内保留完整相对路径,家目录外只留最后两段。两个都叫 node 的进程,靠这一行就能分清是哪个项目。
点任意一行展开详情:完整命令行、工作目录、全部监听地址、所属用户、协议与状态、启动时间。
搜索与排序
搜索框匹配端口、进程名、PID、命令行、工作目录与监听地址。端口、进程、启动时间三列可点击排序,再点一次反向。
只标注真正需要注意的事
端口对局域网开放时才有橙色「局域网可访问」标签,悬停说明监听地址以及怎么改回仅本机。仅本机是常态,不逐行标注。
自动刷新
工具栏上选 3 / 5 / 10 / 15 / 30 / 60 秒或关闭,默认 10 秒。也可以随时点「刷新」。
跟随主题
明暗模式跟随 DSH,不额外提供开关。
结束进程之前会发生什么
点「结束」弹出确认框,列出端口、进程名、PID 与命令行。确认后,Host 端会:
| 检查 | 拒绝时的原因 |
|---|---|
| 这个 PID 是不是 DSH 自己或它的祖先 | 结束了当前界面也会一起退出 |
| PID 是否 ≤ 1 | 系统进程 |
| 端口是否仍由这个 PID 监听 | 列表已过期,让你刷新后重试 |
| 所属用户是否仍是当前用户 | 不能结束别人的进程 |
| 进程名是否仍一致 | 列表已过期 |
| 启动时间是否仍一致 | PID 被复用了 |
启动时间是唯一能区分「同一个 PID 号」和「同一个进程」的字段,所以它缺失或读不出来时直接拒绝,而不是跳过——跳过等于放弃这项检查。
Windows 上「所属用户」和「进程名」这两项不比对:netstat 既不报告套接字属于谁,也不报告进程名,拿空值去比只会拒绝每一次操作。那边以 PID 与启动时间为准。另外,Windows 读不到进程父子关系时直接拒绝(503 self-check-unavailable),而不是当作「这个进程没有祖先」放行——那等于把自我保护关掉。
普通结束发 TERM,让进程有机会先保存数据;「强制结束」发 KILL。两个按钮的后果在弹窗里用一段大白话说明,「结束」是填充按钮并默认获得焦点,「强制结束」只描边。
一个进程占多个端口时会先告诉你。 信号是按进程投递的,结束一个进程会把它监听的所有端口一起释放。微信 8 个、IDE 4 个都很常见,所以弹窗会列出全部受影响的端口并高亮你点的那一个。
结束之后会检查端口有没有被重新占用。 watcher、nodemon、系统服务都会把刚空出来的端口抢回去。这不是错误,但你需要知道现在是谁占着。
Docker
Docker 发布的端口在宿主机上由 com.docker.backend 转发,所以那行的进程名是转发进程,不是容器。行内加 Docker · 容器名 徽章,详情里给出镜像与 compose 项目。
这类行的「结束」按钮不会真的发信号——结束转发进程不会停止容器,只会中断转发,并且影响这个容器已发布的其它端口。点它弹出说明窗口,告诉你容器叫什么、镜像是什么、该去哪停。
Windows 上转发进程是 com.docker.backend.exe,而容器的回环半边([::1]:3306)由 WSL 的 wslrelay.exe 转进来,所以一个已发布端口会出现两行:0.0.0.0 一行、[::1] 一行。两行都不发信号;wslrelay.exe 那一行给的是 WSL 的说明,而不是 Docker 的——结束它只会中断 WSL 的端口转发。
安装
在 DSH 插件市场搜索 Port Kill,或者用命令行:
dsh plugin --profile web add @wungjyan/dsh-port-kill
装完重启一次 DSH——新增的 bundle 层需要重启才加载。
也可以从本地目录装:插件 → 添加插件 → 选中仓库目录。这种方式是链接不是复制, 目录以后不能挪动或删除。
装好后左栏会出现「端口管理」(英文界面下是「Port Kill」)。
设置
插件页 → 端口管理 → 设置,保存在 ~/.dsh/port-kill/settings.json,重启后仍然生效。
- 侧边栏名称:跟随界面语言 / 固定中文(端口管理)/ 固定英文(Port Kill)。改完立即生效
- 自动刷新间隔:3 / 5 / 10 / 15 / 30 / 60 秒与关闭
用文件而不是浏览器存储,是因为 DSH 每次启动的端口都不同,而浏览器存储按来源隔离,换个端口就丢。
给 agent 的两个工具
插件注册了两个 DSH 工具,和界面走同一份实现:
| 工具 | 作用 |
|---|---|
port_list |
列出端口,可按端口、进程名、命令等过滤 |
port_kill |
结束进程,需要 confirm: true,返回受影响的所有端口 |
port_kill 同样经过上面那套复核。agent 拿到的列表和用户看到的列表来自同一次扫描,所以「界面过期」和「模型记错」是同一类问题,用同一道检查拦住。
平台支持
| 平台 | 状态 | 端口来源 | 进程信息来源 |
|---|---|---|---|
| macOS | 实测 | lsof |
ps |
| Linux | 实测 | lsof |
ps |
| Windows | 实测(Windows 11,见下) | netstat -ano |
PowerShell Get-CimInstance |
Windows 上有几项做不到,插件不会假装能做到:
- 读不到端口属于哪个账号。
netstat能看到其它账号与系统服务的监听,但不报告它属于谁,不提权也没有别的办法。这一栏留空,而不是把每个端口都算到当前账号名下——那会在系统服务那几行说谎 - 读不到工作目录。 读其它进程的 cwd 需要调试权限
- 没有可捕获的
SIGTERM。 「结束」和「强制结束」都会直接终止进程,弹窗会如实说明 - 身份复核以 PID 与启动时间为准。 用户与进程名在 Windows 上读不到,跳过而不是比对空值
不支持的平台(sunos、aix 等)返回明确的「当前平台没有端口扫描实现」,而不是一个空列表。空列表是在断言「这台机器没有监听端口」,而实际上根本没读。
已知限制
- 只能看到当前用户可见的监听(macOS / Linux)。
lsof非 root 看不到其它 uid 的套接字,实测本机少两个端口。Windows 走netstat,所有账号的监听都看得到,只是读不到归属。原版同样如此,提升权限需要 sudoers 或特权 helper,插件装不了这类东西 - 杀不了 root 进程。 返回
EPERM,界面转成「没有权限」提示,不会崩 - macOS 的
ps -o lstart输出受语言环境影响,会把月份翻成「5月」。原版因此无法复核启动时间,插件给ps显式指定LC_ALL=C修掉了
开发
零运行时依赖,纯手写 JavaScript,没有构建步骤。
npm test        # node --test
npm run check   # node --check
host.js              Host 侧:HTTP 路由、身份复核、agent 工具
client.js            Client 侧:面板、侧边栏入口、设置页
settings.js          设置的读写与校验
platforms/
  exec.js            execFile 封装(超时、buffer、空结果退出码)
  parse.js           与平台无关的纯解析函数
  posix.js           macOS / Linux
  win32.js           Windows
  docker.js          Docker 归因
  index.js           后端选择与能力标志
cordis.patch.yml     把 Host 侧挂成 profile 的一个 loader 行
变化记录见 CHANGELOG.md。
许可
MIT
No comments yet. Be the first to write one.