trae-cn-provider
把 Trae CN 作为一个原生 LLM provider 接入 DeepSeek Harness(DSH)。 安装后 Trae 的模型会直接出现在 DSH 的模型选择器里,也可以额外开出一个 OpenAI 兼容接口给 Cline / Claude Code / Codex CLI 之类的客户端用。
macOS 优先、源码可审计、凭据不出本机。
⚠️ 先读这一段:风险声明
- 本项目违反 Trae(字节跳动)的使用条款。 它把 Trae 客户端内部的接口当作通用 LLM API 使用,这不是官方支持的用法。
- 你的 Trae 账号有被封禁的风险。 请自行判断是否接受。
- 消耗的是你自己账号的额度/积分。本项目不提供、不转让、不代充任何额度。
- 本项目与 Trae、字节跳动没有任何关系,未获其授权或背书。
- 请不要把本插件连同你的凭据一起分发。凭据只应存在于你自己的机器上。
- 作者不对因使用本项目产生的任何后果负责(包括但不限于账号封禁、额度损失、数据问题)。如果你不接受以上任何一条,请不要安装。
它做什么
- 以 DSH 原生
LlmAdapter的形式注册一个 provider route:trae-cn - 模型自动出现在模型选择器(从 Trae 的模型目录实时拉取)
- 支持流式正文、思考链(reasoning)、原生 function calling、上下文窗口、思考档位
- 支持图片输入(多模态模型):DSH 的图片块经 attachments 缝内联为 data URL;OpenAI 层也接受
image_url - 可选:在宿主已有的 web server 上挂一个 OpenAI 兼容面(
/v1/models、/v1/chat/completions、/v1/responses),不自己占用端口 - Codex CLI 直连(0.2.6 起):原生实现 OpenAI Responses API,
wire_api = "responses"直接指过来,无需 LiteLLM 之类的中转 - 同时提供一个独立 CLI,可脱离 DSH 单独当本地代理跑
- 可选网关模式(0.2.0 起):把同一个账号按人分发——每人一把 key、可设每日 token 上限、按人记账,并自带一个
/admin管理页
它不做什么
- 不代理、不中转、不上传任何凭据到第三方。代码里出网的域名只有 Trae 官方域名(见「出网清单」)。
- 不做多账号池,不做额度转卖。网关模式(可选)只把你自己的一个账号分发给同事并记账,池化与转售仍不提供。
- 不修改 Trae 客户端,不 hook 它的进程。
安装
# 从 npm 安装到 web profile(安装即激活:会自动追加进 dsh.profile.bundles)
dsh plugin --profile web add trae-cn-provider

# 桌面版:需要先完全退出 DeepSeek Harness 桌面应用
dsh plugin --profile desktop add trae-cn-provider
桌面 profile 的坑:
dsh plugin --profile desktop要求桌面应用完全退出后再执行 (否则报Open DeepSeek Harness Desktop once to initialize its profile, then fully quit it)。 卸载:dsh plugin --profile <p> remove trae-cn-provider。
安装后重启对应 profile 即可。模型选择器里会出现 Trae CN 分组。
登录与凭据来源
插件有三档凭据来源,通过 credentialSource 配置:
| 值 | 行为 | 需要浏览器 | 包内是否存在解密凭据的代码路径 |
|---|---|---|---|
oauth(默认) |
只在 DSH 里走一次浏览器登录,凭据存本机 | 是(一次) | 否 |
local |
直接读本机已登录的 Trae 客户端凭据 | 否 | 是(显式开启才生效) |
auto |
先看已保存的 OAuth 凭据,没有再看本机客户端 | 视情况 | 是(同上) |
oauth(默认,推荐)
在 DSH 里执行登录命令(默认 /trae-login),会打开浏览器到 Trae 官方授权页:
https://www.trae.cn/authorization?...&auth_callback_url=http://127.0.0.1:<port>/authorize
实测发现:Trae 的回调不是下发授权码,而是直接把凭据塞进回调参数(userJwt 是 URL 编码的 JSON,含 Token / RefreshToken / TokenExpireAt;userInfo 含 UserID / Name)。所以不存在「换码」这一步。回调只在 127.0.0.1 上临时监听,拿完即关。
凭据默认落在 ~/.trae-proxy/credentials.json(权限 0600)。若 DSH 的 credentials 服务可用,会优先存进那里。
目录可以用环境变量 TRAE_PROXY_CRED_DIR 覆盖(测试用它做隔离;也可以在你想把凭据放到别处时用)。
Windows:Authorization failed: Error: 参数异常,请重新登录
0.2.5 之前,Windows 上执行 /trae-login 会出现这条报错,而终端里没有报错。
原因是打开浏览器的那一行把 URL 截断了。旧代码用 cmd /c start "" <url> 打开授权页,
而 Node 只在参数含空格或双引号时才给它加引号——授权 URL 两样都没有。于是 cmd 拿到的是
没加引号的查询串,在第一个 & 处断开,浏览器实际打开的只是:
https://www.trae.cn/authorization?login_version=1
企业控制台前端有一条守卫(Le(),位于 console.enterprise.trae.cn 的 index-*.js):
if(!loginTraceId||!authCallbackURL||!deviceId||!authFrom)return"missing-params";
四个参数全被切掉,于是返回 missing-params,随后抛出 参数异常,请重新登录。
这条文案来自 Trae 控制台,不是本插件;浏览器侧呈现出来的就是那一大段
index-*.js 堆栈,而插件的本地回调监听器还在等,所以看起来像"卡住"。
0.2.5 起改用 rundll32 url.dll,FileProtocolHandler——URL 作为单个 argv 传入,
不经过 shell 重解析,& 不会再被切开。回归测试锁住三点:
启动命令不是 cmd、URL 必须是单独一个参数、构建出的 URL 确实带齐那四个参数。
local(可选,零摩擦)
直接读本机 Trae 客户端的登录态,不需要浏览器。支持两种存储格式,运行时自动嗅探:
| edition | 存储格式 | 上游 |
|---|---|---|
cn Trae CN |
tc 加密 |
trae-api-cn.mchost.guru |
solo TRAE SOLO CN |
tc 加密 |
trae-api-cn.mchost.guru |
sg Trae 国际版 |
明文 JSON | a0ai-api-sg.byteintlapi.com |
solo-sg TRAE SOLO |
tc 加密 |
a0ai-api-sg.byteintlapi.com |
路径:macOS ~/Library/Application Support/<App>/User/globalStorage/storage.json,Windows %APPDATA%\<App>\User\globalStorage\storage.json。
必须知道的取舍:
tc格式的密钥材料完全内嵌在密文自身(第 6–38 字节派生),不需要 macOS Keychain,也不受它保护 —— 这意味着本机任何能读到那个storage.json的进程都能解出你的 Trae token。这是 Trae 自身格式的性质,不是本插件引入的。选择
local会让包内存在这条解密路径。如果你关心「发布包里有没有解密凭据的代码」,请保持默认的oauth。
local随时可能失效,这是正常现象。storage.json归 Trae 客户端所有,它会自己改写这个文件 —— 退出登录、重置登录态、原地迁移都会把iCubeAuthInfo://icube.cloudide这个键删掉(本机实测发生过:该键在客户端运行期间被移除,只留下设备密钥和 usertag)。所以不要把
local当成长期可靠的来源:
- 想省事又要稳,用
auto(已保存的浏览器登录优先,本机凭据兜底)。- 键消失时插件会返回 502 并说明是哪个 edition 缺什么,不会崩溃;按提示在客户端重新登录,或换回
oauth。edition: auto会按cn → solo → sg → solo-sg顺序挑第一个能读的,但不校验它的过期时间,可能选中一个很久以前就过期的凭据(本机sg就是 2 月的)。这种时候上游会返回认证错误,看错误里的 edition 就知道换哪个了。
配置
通过 profile 的 cordis.patch.yml 覆盖:
- id: trae-cn
  config:
    credentialSource: oauth      # oauth | local | auto
    edition: cn                  # local/auto 时读哪个 edition
    requestStyle: chat_v3        # chat_v3(实测可用)| inline_chat(实验,实测失败)
    appVersionCode: 20260901     # 必须是纯整数,见下方说明
    ideVersion: ''               # 留空 = 从本机 Trae 安装读取
    displayName: Trae CN
    loginCommand: trae-login
    mountOpenAIEndpoint: true
    openAIPath: /trae-cn        # 挂载前缀(不是 base URL):对外接口为 /trae-cn/v1/...
    allowBrowserOrigins: []     # 默认 []:带 Origin 头的浏览器请求一律 403
allowBrowserOrigins 是安全默认:该端点花的是你自己账号的 Trae 额度,而任何网页都能向 127.0.0.1
发请求,所以默认拒绝所有带 Origin 头的请求。Hermes、openai-python、curl 这类服务端客户端不发
Origin,不受影响;确实需要浏览器直连时,把来源(例如 https://my-tool.local)加进这个列表。
appVersionCode 会作为 x-app-version-code / x-ide-version-code 发送。它必须是纯整数:带点的值(例如 2.3.90452)会被上游以
bad request: binding: expr_path=app_version_code, cause=parameter type does not match binding data 拒绝。
而且网关按该值的数值大小做灰度,值越小返回的 function 配置越少。实测阈值:
| 取值 | 目录条目 | 过滤后可聊天模型 |
|---|---|---|
20260401 |
42 | 7 |
20260701 |
46 | — |
>= 20260901 |
57 | 20(完整目录) |
默认值已取 20260901,无需手工配置即可看到全部模型。本机 product.json 的 traeVersionCode(20250325)偏旧,detectEnv() 只会取「不比基准旧」的值。
OpenAI 兼容接口
mountOpenAIEndpoint: true(默认)时,挂在宿主 web server 的 openAIPath 下:
| 方法 | 路径 | 说明 |
|---|---|---|
| GET | /trae-cn/v1/models |
模型列表 |
| POST | /trae-cn/v1/chat/completions |
对话(含 reasoning_content 与 tool calls)。stream 缺省为非流式,与 OpenAI 规范一致;只有显式 stream: true 才返回 SSE |
| POST | /trae-cn/v1/responses |
OpenAI Responses API,Codex CLI 走这条。stream 缺省为流式;stream: false 回一次性 JSON |
| GET | /trae-cn/health |
健康检查 |
独立 CLI 也可以把同样的接口跑在自有端口上。注意独立进程的路径没有 /trae-cn 前缀,直接就是 /v1/...
(三种——DSH 内置 / 本地 serve / b2b 网关——的完整对照见后面的「三种接入方式」):
node src/cli.js login     # 浏览器登录
node src/cli.js models    # 列出模型
node src/cli.js serve --port 8317 [--api-key <key>]   # → http://127.0.0.1:8317/v1
node src/cli.js chat "你好"
浏览器来源默认被拒绝。 以前这里无条件回
Access-Control-Allow-Origin: *,意味着你浏览器里 任意一个页面都能对127.0.0.1上的这个端点发请求,用你的 Trae 登录态和额度跑模型。从 0.1.6 起, 带Origin头的请求直接回403,除非来源被加进allowBrowserOrigins。服务端客户端(Hermes、openai-python、curl)不发Origin,行为不变。
接 Codex CLI(Responses API)
Codex CLI 在 2026 年 2 月废弃了 Chat Completions,现在只认 wire_api = "responses",配成 "chat"
会在加载配置这一步就退出:
Error loading config.toml: `wire_api = "chat"` is no longer supported.
How to fix: set `wire_api = "responses"` in your provider config.
所以插件补了一个原生 /v1/responses 端点,把 Trae 的 chat_v3 流翻译成 Responses 事件序列,
不需要中间件、不需要额外进程。~/.codex/config.toml:
model          = "DeepSeek-V4.1-Flash-1017"
model_provider = "trae"

[model_providers.trae]
name     = "Trae CN"
base_url = "http://127.0.0.1:8317/v1"   # 独立 serve 的端口;DSH 内置用 /trae-cn/v1
env_key  = "TRAE_API_KEY"
wire_api = "responses"                  # 唯一可选值,写错会直接启动失败
export TRAE_API_KEY="sk-..."   # --api-key 或网关模式发的 key;本机回环可不设
codex exec "在当前目录创建 hello.txt,写一行 codex-works"
实测(codex-cli 0.166.0-alpha.5.1 + 真实 Trae 上游):模型会按 Codex 的工具协议调 exec_command、
apply_patch 并读到结果,多轮之后文件确实被创建。reasoning 以 Codex 的 “thinking” 块显示,
/usage 读到真实 token 数。
让桌面 App 的下拉框列出 Trae 的模型
桌面 App 的模型选择器和 CLI 走两条不同的路,这点实测踩过:
| 路径 | 读什么 | 谁用 |
|---|---|---|
model_providers.<id>.model_catalog_url |
provider 的 /v1/models/catalog |
只有 CLI(codex debug models 能看到 25 个) |
model_catalog_json = "~/.codex/models.json" |
本地文件 | 桌面 App 的下拉框 |
我们先把 model_catalog_url 配好,CLI 一切正常,但 App 下拉框只显示「自定义」——
因为 App 根本不渲染 provider 的目录。所以要让下拉框可用,必须生成那个文件:
node src/cli.js catalog:codex # 或 npm run catalog:codex
它会从网关(不可用时回退直连上游)取目录,写入 ~/.codex/models.json,
并在 config.toml 里加:
model_catalog_json = "~/.codex/models.json"
改完必须重启 App:它只在启动时读这个文件,改文件不会热生效。
两条这条路上才会踩到的坑:
- 条目字段必须齐全。 Codex 反序列化
ModelInfo是严格的,缺一个字段整条被 静默丢弃——不报错,下拉框就是空的或只有「自定义」。 instructions_template是"替换"而不是"追加"。 它是整个系统提示词。用一句You are a coding agent...占位会让模型失去自我认知:实测在上一轮提到 DeepSeek 之后,问glm-5.3-flash它是谁,它会顺着上下文答"我是 DeepSeek"。所以catalog:codex会从 Codex 自带目录里取原文(约 21KB),只把You are Codex, an agent based on GPT-6.这句改写成当前模型名。
模型别名
Codex 桌面版自带一些 slug(deepseek-flash、deepseek-v4-pro)在上游不存在,
选中会 404。网关配置里的 aliases 把它们映射到真实模型:
{ "aliases": { "deepseek-flash": "DeepSeek-V4.1-Flash-1017" } }
别名会同时出现在目录里(可直接选)和 resolveModel 中(别名优先于模糊匹配,
否则 deepseek-flash 会子串撞上 DeepSeek-V4.1-Flash 而路由到错模型)。
三个只在真实 Codex 上才暴露的约定
| 约定 | 不满足会怎样 |
|---|---|
response.completed.usage 的四个计数必须是整数 |
缺字段/给 null → 整轮报 stream closed before response.completed |
工具名只能 [A-Za-z0-9_-]{1,128} |
上游整条请求挂掉:trae 4027: tools.4.function.name: expected 1-128 ASCII letters…。Codex 自带的 multi_agent_v1 命名空间工具因此会被改写成 multi_agent_v1_spawn,回传时再还原成 {name:"spawn", namespace:"multi_agent_v1"} |
额度耗尽要回 429 + insufficient_quota |
只回 502/upstream_error 会被判为可重试,Codex 会白等 5 次退避;状态码和 body 缺一不可 |
另外:stream 已经开出后(第一帧已写出)的错误只能走 response.failed 事件;只有第一帧之前
的失败才拿得到真实 HTTP 状态码,所以配额、未知模型、未登录都放在预检阶段。
网关模式:把模型分发给同事(单账号 + 按人记账)
一个可选的能力:把上面的 OpenAI 兼容面开放到局域网,按人发 key,并记录每个人的用量。 仍然是同一个 Trae 账号,不涉及多账号池,也不改变上游协议——只是在原有请求路径上插了鉴权和记账。
加 --db 即开启:
node src/cli.js keys add alice --limit 200000   # 每人一把,上限 tokens/天
node src/cli.js keys add bob                    # 不设上限
node src/cli.js serve --host 0.0.0.0 --db --port 8317 --admin-password <口令>
启动后会打印所有可用的局域网地址:
  局域网入口(分布给同事):
              http://10.255.47.198:8317/v1   (en1)
  鉴权:       按人发 key(已登记 2 把:alice, bob)
  管理页:     http://127.0.0.1:8317/admin(需管理口令)
同事侧只需要三样:内网地址、自己那把 sk-...、模型名(从 /v1/models 里选)。
curl -N http://10.255.47.198:8317/v1/chat/completions \
  -H "Authorization: Bearer sk-alice-..." \
  -H "Content-Type: application/json" \
  -d '{"model":"Doubao-Seed-2.1-pro","stream":true,
       "messages":[{"role":"user","content":"你好"}]}'
key 怎么来
key 由你自己生成,与 Trae 无关。 Trae 侧那枚凭据(~/.trae-proxy/credentials.json)是给上游验身的,
永远不该发给别人。发给同事的 sk-<label>-<32 hex> 由 keys add 或管理页生成,只与本地数据库核对。
数据库里保存了完整 key 和它的 SHA-256:鉴权只读哈希,明文供管理员随时查看
(管理页 /admin 或 node src/cli.js keys show)。这样分发后忘了发给谁、或对方丢了 key,
不用重新签发一轮。
代价要说清楚:能读 gateway.db 的人就能读到所有 key。该文件 0600,管理页有自己的口令,
所以实际暴露面与旁边的凭据文件相同。
- 泄漏了就
keys disable <label>,立即生效,不需要重启; - 彻底作废用
keys rm <label>(历史用量仍保留在报告里)。
一键命令(package.json)
日常最常用的几件事已预置成 npm 脚本:不加参数就是默认行为。
| 命令 | 作用 |
|---|---|
npm run gateway:init -- --admin-password '口令' |
首次配置,写 ~/.trae-proxy/gateway.json(0600) |
npm run gateway |
按该配置启动 b2b 网关(读 host / port / db / 口令) |
npm run gateway:local |
不写配置文件、用本仓库 .gateway/gateway.db,口令取 $ADMIN_PASSWORD |
npm run gateway:deepseek |
同上,但默认模型固定为 DeepSeek-V4.1-Flash-1017 |
npm run gateway:stop |
停掉配置端口上的网关进程 |
npm run keys |
查看 key 与今日用量 |
npm run keys:add -- 张三 --limit 200000 |
建一把 key(完整值只打印一次) |
npm run report / npm run report:7d |
按人汇总用量(今日 / 近七天) |
为什么口令不写进 package.json: 那个文件是要提交的。所以 gateway 从
~/.trae-proxy/gateway.json(0600,已在 .gitignore 之外且不在仓库里)读口令,
gateway:local 从环境变量 ADMIN_PASSWORD 读;两者都缺时直接报错并给出修复提示,
不会悄悄用空口令起来。
# 首次(写配置,口令持久化在 0600 文件里)
npm run gateway:init -- --admin-password '你的口令'
npm run gateway

# 或者完全不落盘(口令只存在于当前 shell)
export ADMIN_PASSWORD='你的口令'
npm run gateway:local
--config 指向的文件必须存在:写错路径会立刻报错,而不是静默退化成单用户模式
(那会启动一个你以为不是的东西)。
指定默认模型
请求不传 model(或用 auto / default)时,默认落到模型目录里的第一条 —— 而 Trae 的
目录把 Doubao-Seed-Evolving 排在第一位。给同事用时,这通常不是他们想要的。
node src/cli.js serve --host 0.0.0.0 --db --admin-password '口令' \
  --default-model DeepSeek-V4.1-Flash-1017
# 或在 gateway.json 里写 "defaultModel": "DeepSeek-V4.1-Flash-1017"
配置后启动日志会打印一行 默认模型: DeepSeek-V4.1-Flash-1017(请求不传 model 时使用)。
名字大小写不敏感,也接受 model_name / 显示名 / 子串(1017 同样命中)。
显式传 model 时仍然以调用方为准;配置的模型若已从目录下线,会退回目录第一条并打印警告,
而不是让每个请求都 404。
三个命令够日常用
node src/cli.js keys list                 # key + 今日 tokens/上限 + 状态
node src/cli.js keys disable alice        # 立即停用(401 → 403)
node src/cli.js report --days 7           # 按人汇总
node src/cli.js report --days 1
report 的输出按人分组,并单列「中断」与「上游错误」:
caller              请求      tokens      占比      中断      上游错误      被拒
bob                  1         123     61%       0         0       0
alice                2          78     39%       0         1       0
unknown              2           0      0%       0         0       2
合计                   5         201    100%       0         1       2
unknown 那一行是鉴权失败的请求(无效/无 key),它们不产生 token,但被记下来——
否则一枚被翻找的 key 在你这里毫无痕迹。
管理页
serve 起好之后访问 http://<host>:<port>/admin(Basic Auth,口令即 --admin-password)。
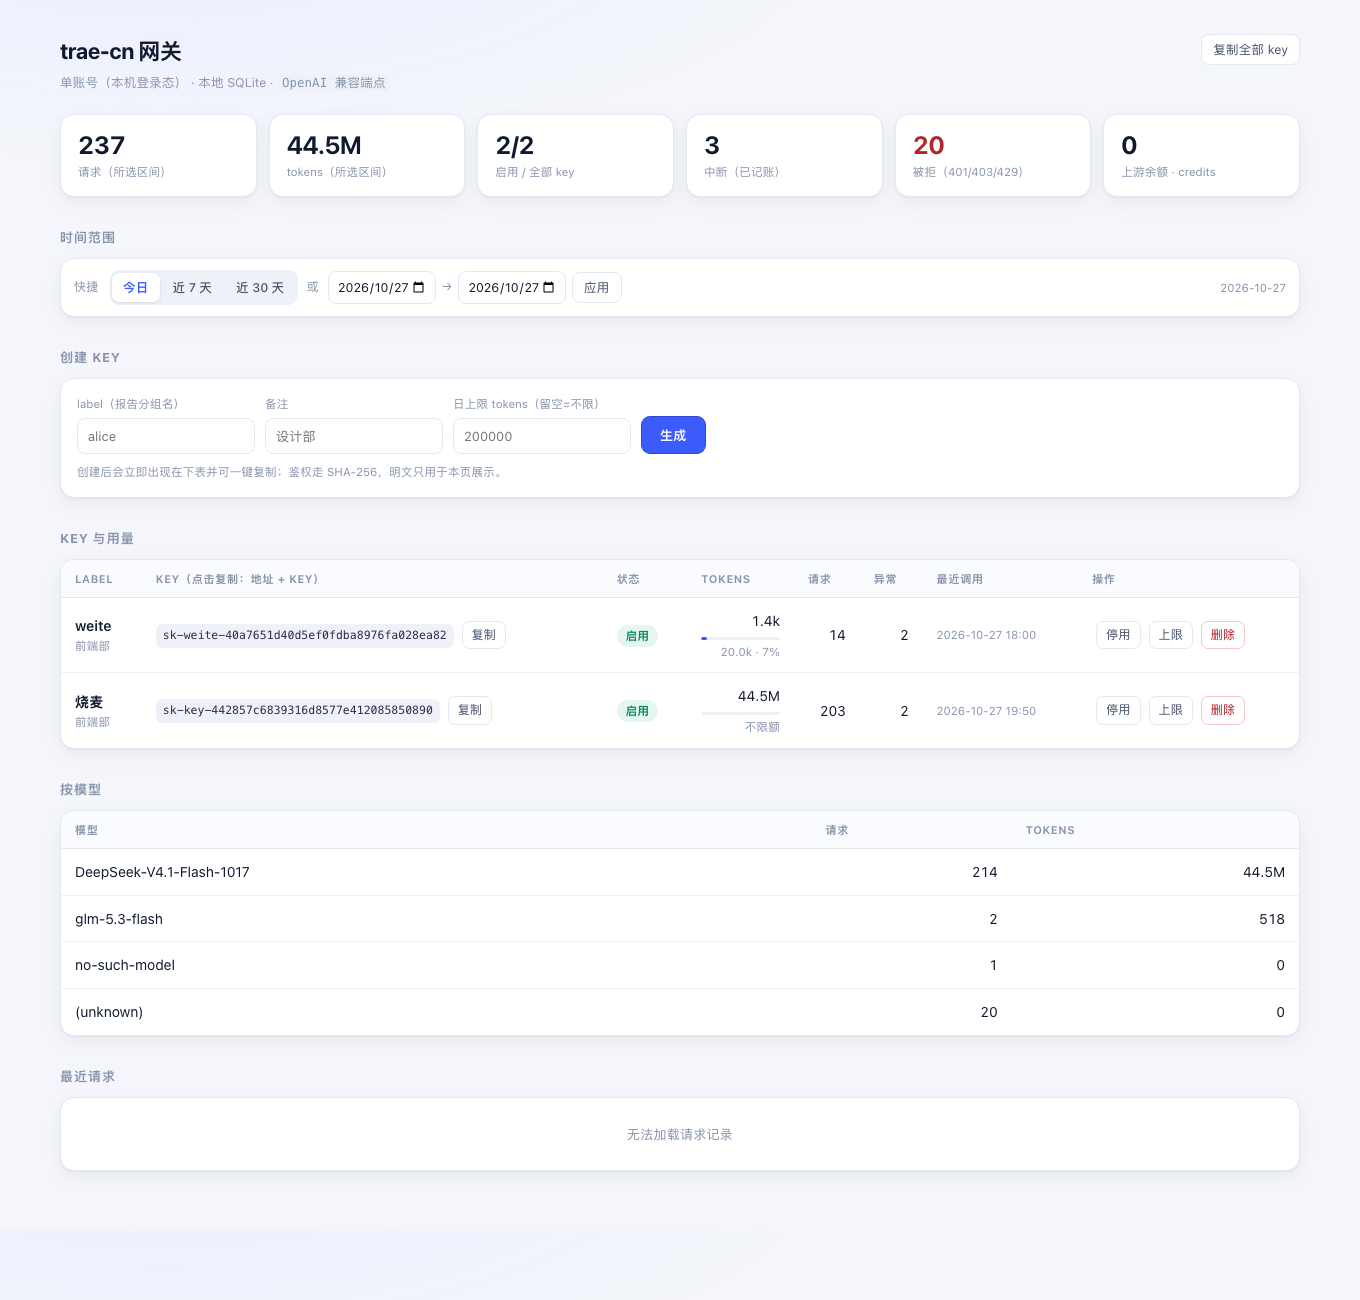
页面提供:
- 统计卡片:请求数、tokens、启用 key 数、中断次数、被拒次数、上游余额
- 时间范围:今日 / 近 7 天 / 近 30 天三个快捷档,外加
from–to两个日期选择器; 数据为空的日子在按日序列里补 0 而不是跳过,所以安静的一天不会被压成看不见的缝隙。 切换区间时下面每一块都跟着换——key 与用量表、按模型表、全部统计卡片、最近请求, 不只是头两张卡片;区间会写进 URL 的#w=…,刷新页面仍停在同一个区间 - key 与用量:每行显示明文 key、状态、带进度条的 tokens/上限、请求数、异常数、最近调用; 这里的 tokens 与上限进度都是所选区间内的,所以同一个 key 换到更长的区间会显示更多用量、 甚至从「启用」变成「已触顶」——上限本身仍是按自然日计的
- 一键复制:每行的「复制」给的是网关地址 + key + 默认模型的完整小段,可直接粘给同事;
地址按你访问页面时用的 Host 自动取——从
127.0.0.1打开就复制127.0.0.1, 从内网 IP 打开就复制内网 IP,不会把只有本机可用的地址发给别人。表头另有「复制全部 key」 - 支持新建 key、改上限、停用、删除;渲染在服务端完成,没有前端构建步骤。
表格 HTML 由服务端生成并随
/admin/api/overview一起下发,浏览器只负责替换—— 复制小段里要嵌访问者的Host,这件事只有服务端做得到
管理页的鉴权是独立的:拿到 /v1 key 的人打不开它。否则同事既能改自己的上限,也能看到所有人的用量。
记账口径:三个必须知道的边界
- 每次请求都写一行,包括客户端中途断开(
aborted)和上游报错(upstream_error)。 只记成功的请求会让断流的人从报告里消失,而他往往是烧得最多的那个。 失败行也带 token:上游的token_usage在正文之后、done之前下发,所以断开/报错时它通常已经到了, 0.2.9 起这些 token 会被保留(0.2.8 及以前一律记 0,报表因此系统性偏小)。 只有在token_usage到达之前就断开,才会是 0 —— 那是上游还没回传,不是丢数据。 notify_usage不是 token 用量。 那是网关下发的余额快照,不能直接当扣费依据; 它被单独存到quota_snapshots,只用来和账号余额做趋势对账。- 企业席位的额度在控制台里按会话计量,而
trae-cn usage查的是个人积分账本, 所以它很可能长期显示 0 或一个不动的数字——这不代表没人用。看余额的「变化」而不是绝对值。
安全边界(重要)
- 网关监听
0.0.0.0就等于明文 HTTP 暴露在局域网,没有 TLS。只应在可信内网使用。 - 绑定非回环地址时,
serve会拒绝启动,除非你给了--db或--api-key, 并且(网关模式下)给了--admin-password。宁可不启动,也不做开放中继。 - 带
Origin头的浏览器请求依旧403。如果同事用的是网页前端,让他走一层服务端代理。 - 分发前记得关掉休眠,否则机器一睡服务就断:
sudo pmset -a sleep 0 disksleep 0 womp 1。 - 数据库在
~/.trae-proxy/gateway.db(--db <path>可改)。里面是 key 的哈希和用量,不含正文—— 对话内容不会落盘。
--db 不传时 serve 与以前完全一致:可选单值 --api-key,没有数据库,没有管理页。
可用模型
模型目录是从上游实时拉取的,不在代码里硬编码。本机实测(2026-10)过滤后 20 个用户可选模型:
| config_name | 显示名 | 思考档位 |
|---|---|---|
Doubao-Seed-Evolving |
Seed-Evolving | yes |
Doubao-Seed-2.1-Pro |
Seed-2.1-Pro-0915 | light / high |
Doubao-Seed-2.1-Turbo |
Seed-2.1-Turbo | light / high |
Doubao-Seed-Code |
Seed-Code | light / high |
mimo-v2.6-flash |
MiMo-V2.6-Flash | yes |
mimo-v2.6-pro |
MiMo-V2.6-Pro | yes |
step-5-preview |
Step-5-Preview | light / high |
glm-5.3-flashx |
GLM-5.3-FlashX | light / high / extra_high |
glm-5.3-flash |
GLM-5.3-Flash | light / high / extra_high |
glm-5.3 |
GLM-5.3 | light / high / extra_high |
glm-5.2 |
GLM-5.2 | high / extra_high |
deepseek-v4.1-flash |
DeepSeek-V4-Flash 正式版 | light / high / extra_high |
DeepSeek-V4-Flash-Official |
DeepSeek-V4-Flash | light / high / extra_high |
DeepSeek-V4-Pro-Official |
DeepSeek-V4-Pro | light / high / extra_high |
kimi-k3 |
Kimi-K3 | light / high / extra_high |
kimi-k2.8-preview |
Kimi-K2.8-Preview | light / high / extra_high |
minimax-m3 |
MiniMax-M3 | — |
qwen3.8-flash |
Qwen3.8-Flash | light / high / extra_high |
qwen3.8-max |
Qwen3.8-Max | light / high / extra_high |
qwen-3.7-plus |
Qwen3.7-Plus | — |
目录共 57 条,其余条目(custom_model_* 占位、内部工具模型、is_invisible_to_user 的旧条目)不是可用的聊天模型,已按上游标记过滤掉 —— 放宽过滤不会多出可用模型,只会多出噪音。
两个决定目录大小的独立维度(缺一不可,只改一个会静默停在旧目录):
appVersionCode的数值大小(灰度阈值,见上文)。- 登录设备的
DeviceName—— 留成TraeProxy会被上游识别为非真客户端,只回 2 条 trial 兜底目录。现已默认取本机短主机名,可用TRAE_PROXY_DEVICE_NAME覆盖。
与同类项目的差异
生态里已有几个同类项目,写清楚差异免得你重复踩坑:
| 项目 | 形态 | 与我们不同的地方 |
|---|---|---|
dsh-trae-api |
DSH 插件 + 独立 HTTP 服务 | 它的目录路径写死 %APPDATA%,正主在 macOS 上 100% 不可用;且把 token 明文写进包目录下的 .env;默认 API Key 硬编码;1.0.0/1.0.1 曾绑 0.0.0.0 且无鉴权(1.0.2 才修) |
@casually/dsh-trae-api |
同上(fork) | 修了 macOS 路径,只做 HTTP 服务,不是 DSH 原生 provider |
@hajilongshi/dsh-trae-api |
同上(fork) | 功能最全,但声明的 GitHub 仓库 404、维护者 GitHub 账号不存在,溯源无法核验 |
| Trae-Relay | Windows 单 exe(C++) | 仅 Windows;用它做协议参考(本项目的协议事实来源之一) |
| Trae-Proxy | 反方向 | 是「把自己的 key 塞进 Trae」,与本项目方向相反 |
本项目的做法不同:
- DSH 原生
LlmAdapter,不是外部 HTTP 服务的壳 —— 工具调用、思考档位、usage 走 DSH 原生类型,不经过有损的 OpenAI 转换 - 不自己 listen 端口,OpenAI 兼容面挂在宿主 web server 上
- 企业版账号的刷新与AI 网关都按账号自身的租户 host 走,聊天请求还会带上
session_id以便按会话计费 —— 这是同类项目普遍没处理的 - 凭据落在用户目录的
0600文件,不落在包目录 - 全部出网域名可枚举、有完整性校验、凭据不进日志
实测验证状态
下面这些是在真机上用真实账号跑过的,不是推断:
| 能力 | 结果 |
|---|---|
模型目录 get_detail_param |
200,57 条 config → 过滤后 20 个用户模型(appVersionCode >= 20260901) |
流式对话 llm_utils_chat |
正文 + reasoning_content 增量正常 |
| usage | 平铺字段正常,prompt cache 生效(实测 cached_tokens: 128) |
| 原生 function calling | 完整 tool_calls:get_weather {"city":"北京"} |
finish 语义 |
上游在带工具调用时也回 finish_reason: "stop",已按实测改成 {kind:'tool-calls'} |
| OpenAI 兼容层 | /v1/models、/v1/chat/completions(流式 + 非流式) |
| Responses API | /v1/responses(流式 + 非流式),Codex CLI 0.166 真实跑通:多轮 exec_command / apply_patch 后文件确实落盘 |
| 多模态图片输入 | 96×96 纯红 PNG 走两条路径都实测通过:DSH {type:'image'} 块 + attachments 缝,以及 OpenAI 层的 image_url data URL —— 模型均回答「红色」。脚本 test/live-image.js |
| 企业版租户网关 | 目录 200/50 条 → 23 个可用模型;聊天必须带 session_id(否则 4001/4008),带后正文 + token_usage 正常;企业控制台按会话计量 |
本机凭据 tc 解密 |
cn(加密)/ sg(明文)两种格式均解出并调通上游 |
| token 刷新 | OAuth 与 local 两条来源都曾刷新成功(走账号自己的 host、双信封解析)。注意 refresh token 会被作废,见下方「refresh token 会失效」 |
| 过期触发刷新链路 | test/live-refresh.js 用隔离的凭据副本把 expiresAt 强制到过去,验证「过期 → 自动刷新 → 请求成功 → 新 token 落盘」;当前该凭据的 refresh token 已失效,需要重新登录后本项才能通过(脚本会明确诊断,不会让你误以为插件坏了) |
| adapter 端到端 | listModels 20 个 / resolveModel 上下文正确 / stream 正文+思考+usage+工具调用 |
| 跨 DSH 版本 | 在 0.1.2-rc.1、0.2.0-rc.2、0.2.1-alpha.2 三个宿主上分别启动并验证:provider 注册、resolveModelInfo、挂载接口(health / models / 对话)全部通过。后两个分别对应桌面应用打包的版本与 npm 上的最新版 |
| 别的框架直连(Hermes) | 独立进程 serve --port 8317 下 20 个模型全部可用;Hermes 侧流式 / 非流式 / function calling 均通过,-z 一轮问答正常返回,会话的 billing_provider 落在 trae。排错细节见「让别的 agent 框架也用上」 |
企业版账号的两个坑(同类项目基本没处理,会导致刷新永远失败):
- 刷新主机不能写死
api.trae.cn。企业版要打账号自己的 host(account.saasBootConfig.apiHost,或网页登录回调的host参数),否则返回20101 refresh token is invalid。 - 企业版网关用
{code, message, Data}信封,不是{ResponseMetadata, Result},两者都要兼容。
refresh token 会失效,而且网关会把它说成「网络异常」
这是个运维事实,不是插件缺陷,但很容易误判:
- 网关对一枚失效的 refresh token 回的是自己的业务码
30022 网络异常,看上去像瞬时网络故障,实际是鉴权失败,唯一的恢复方式是重新登录。 - refresh token 会被作废:Trae 客户端自己那枚轮换后,你手上的副本就死了;任何一次刷新如果结果被丢弃(例如调试脚本干过一次),旧值也就没用了。
- 因此:access token 的有效期就是「不用重新登录」的上限(实测
TokenExpireDuration是 14 天)。
插件对此的处理:
/trae-login的返回值必须符合宿主的CommandResult联合类型。@deepseek-ai/dsh-commands会在注册边界校验它(其lib/index.js的normalizeResult),不合规就抛command "<名字>" returned unknown result kind "<kind>"。它只接受两种形状:{ kind: 'success', text?: string }与{ kind: 'error', text: string }(字段名是text,错误文本且必须非空)。这条以前写成{ kind: 'text' },于是每次/trae-login都会先把登录做完、再在返回的那一刻抛错。离线套件当时只验证了命令「已注册」而没验证它的返回值,所以没抓到;现在由lib/support.js的commandSuccess/commandFailure统一产出,并有测试对着上面这条契约守着。prepareCall().stream()必须直接返回一个 AsyncIterable,不能返回「解析成 AsyncIterable 的 Promise」。dsh-llm@0.2.0-rc.2的adapterStream对dispatch(...)的返回值同步解引用[Symbol.asyncIterator](),拿到 Promise 就直接抛dispatch(...)[Symbol.asyncIterator] is not a function—— 于是每一次 Trae 模型调用都是立刻失败。这条以前把stream对准了 async 的streamWithInfo(它await之后才返回 chunk 生成器,等于返回 Promise)。现在由prepareCall()返回stream: (options) => this.streamPrepared(...),streamPrepared是一个 async generator,yield* await this.streamWithInfo(...)把「先用 Promise 完成建连、再把 chunk 流扇出」的既有时序原样保留;test/smoke-plugin.js里有对着同步契约(typeof dispatched[Symbol.asyncIterator] === 'function')的回归测试守着。- 企业版/租户主机上会在两个刷新端点之间自动降级。需要设备签名的
/trae/api/v3/oauth/ExchangeToken在console.enterprise.trae.cn这类租户主机上根本不存在(网关回 404 + HTML),而免签名的/cloudide/api/v3/trae/oauth/ExchangeToken存在。所以刷新会先试签名那条,只有在端点确实缺失(404/405)时才退到免签名那条;如果服务器是主动拒绝签名,则原样抛出,绝不悄悄降级到更弱的流程。 - access token 还没真过期时,刷新失败不致命。
needsRefresh()提前 30 分钟触发,所以这半小时内一次短暂刷新失败会降级为警告 + 继续用现有凭据,而不是把本来还能成功的请求打掉。只有 token 真的过期了才硬失败。 - 硬失败时不再原样抛出「网络异常」,而是抛
LlmError('REFRESH_FAILED'),消息里说明「refresh token 已失效」并给出重登命令,同时保留原始上游原因便于排查。 - 401 之后的重试是真的会刷新。这里曾经有个隐蔽 bug:旧代码靠写入
expiresAt: 0来表示「强制刷新」,但needsRefresh()把 falsy 的过期时间当成「未知,不主动刷」,于是那次「重试」其实用的是同一枚刚被拒的 token。现在改成显式的ensureFresh(force = true)。 credentialSource: local读到的凭据刷新后只留在内存,绝不写回 OAuth 凭据文件 —— 否则两个来源会静默错位。- 上面每一条都有离线测试锁住(见「开发」一节),
test/live-refresh.js则把两种失效情况区分开并明确诊断。
额度与用量(4008 排错)
trae 4008: Your requests have exceeded the quota. 是上游的错误,插件只是把它透出来。它有两种完全不同的成因:
成因 A:企业账号打错了网关(0.1.7 之前的默认行为)
企业账号(JWT 里 tenant_id: tob_online)的 AI 流量必须打到租户网关——凭据里的
saasBootConfig.apiHost,实测就是 https://console.enterprise.trae.cn。它和消费版网关有三处硬区别(均已实测):
| 消费版网关 | 企业租户网关 | |
|---|---|---|
| host | trae-api-cn.mchost.guru |
console.enterprise.trae.cn |
| 目录 | 59 条,config_name 形如 Doubao-Seed-2.1-Turbo |
50 条,形如 Doubao-Seed-2.1-turbo,带 tob_commercial_info.seat_discount_factor |
| 请求体 | session_id 可省略 |
必须带 session_id,否则也回 4008 |
把企业账号的请求发到消费版网关时,网关会按个人积分账本结算;那个账本为 0,于是即使企业控制台里 「基础会话」还有 ¥300,也照样 4008。0.1.7 起:
apiHostFor(creds)用凭据里的租户 host 作为 AI 网关(api.trae.cn这类只做鉴权的 host 会被排除);chat_v3请求体固定带上session_id/conversation_id(DSH 会话 id,缺省用每请求 UUID)。
于是企业账号的调用会走租户网关、按会话记到席位额度,企业控制台的「各会话用量」也能看到 —— 「Trae 监控不到使用记录」随之消失。
成因 B:消费版账号的积分真的用完了
同一条流里还有 notify_usage,是网关下发的余额快照:
event: notify_usage
data: {"remain_usage":{"cn_credits":0,...},"billing_mode":"credits",
       "cn_credits_remain_info":{"ide_credits":0,"work_credits":0}}
event: error
data: {"code":4008,"message":"Your requests have exceeded the quota."}
0.1.7 起这两条会合并进错误消息,并被 DSH 归类为 QUOTA:
trae 4008: …(上游额度:ide_credits=0 work_credits=0; billing=credits;用 `trae-cn usage` 查看账号余额)
查余额:trae-cn usage
node src/cli.js usage # 或 npm run usage
只读调用 POST https://api.trae.cn/trae/api/v2/pay/web_user_ent_usage(网页用量页同源,不消耗积分),
输出总量 / 已用 / 可用 / 各积分包。这是个人积分账本:企业账号看到 0 不代表席位额度为 0 —— 席位额度在
企业控制台「用量管理」里,按会话计费。企业账号的 0 余额输出会明确写出这一点(消费版账号则直接说明 4008 是预期结果)。
判断顺序
- 企业账号:先确认请求走的是不是租户网关(错误消息里若出现
billing=credits且控制台有 ¥ 额度,基本就是走错了)。 0.1.7 已自动选网关,重装插件即可。 - 跑一次
trae-cn usage:消费版账号可用 0 → 换账号或充值;企业账号的 0 只是个人账本,不具决定性。 - 企业控制台「基础会话用量」仍为 0 而 IDE 也不能用 → 让管理员检查席位额度 / 共享额度池,或向 Trae 提工单
(附上报错里的
x-tt-logid)。
出网清单
代码里出现的全部外部域名:
| 域名 | 用途 |
|---|---|
trae-api-cn.mchost.guru |
CN 版模型目录 + 聊天 |
a0ai-api-sg.byteintlapi.com |
国际版模型目录 + 聊天 |
api.trae.cn |
令牌刷新(默认 host)+ 额度查询(只读) |
console.enterprise.trae.cn 等 |
企业版账号自己的网关:令牌刷新 + 模型目录 + 聊天(由凭据决定,不写死) |
www.trae.cn |
浏览器授权页(仅 oauth 来源,由浏览器打开) |
127.0.0.1 |
本地回调监听(仅 oauth 登录期间,临时端口,用完即关) |
没有任何第三方域名,没有任何把 token 发往非 Trae 域名的代码路径。
工作原理(协议要点)
完整逆向记录见 PROTOCOL.md(400+ 行)。关键点:
POST https://trae-api-cn.mchost.guru/api/agent/v3/llm_utils_chat
Authorization: Cloud-IDE-JWT <token>
X-Cloudide-Token / X-Ide-Token / X-Uid / x-app-id / x-app-version-code / x-ide-version ...

{ "messages": [{ "role":"user", "content":[{"type":"text","text":"..."}] }],
  "function": "chat_v3",
  "stream": true,
  "config_name": "glm-5.2",
  "model": "glm-5.2__dev",
  "model_name": "glm-5.2__dev",
  "config_source": 1,
  "is_custom_model": false,
  "provider": "" }
messages[].content必须是 parts 数组,传字符串会被拒(cannot unmarshal string into ... content of type []*...)model/model_name要用目录里model_detail_list[].model_name(带__dev后缀)tools[].function.parameters上游要求 JSON 字符串(不是对象)- SSE 事件:
output(content/response/reasoning/reasoning_content都是增量)、token_usage、done、error、[DONE]
目录结构
lib/index.js      插件入口:{ name, inject, Config, apply },注册 provider 与 adapter
lib/adapter.js    LlmAdapter 子类:目录 → 模型信息,Trae 事件 → StreamChunk
lib/chat-body.js  请求体构造(chat_v3 / inline_chat 两种形态)
lib/messages.js   DSH block 消息 / legacy OpenAI 消息 → Trae parts
lib/credentials.js 凭据存储与刷新(oauth / local / auto 三档)
lib/attribution.js DSH 强制的 attributionHeaders 接入
src/trae-client.js 上游客户端:目录 + SSE 解析 + 工具调用累积
src/trae-auth.js   OAuth 登录、回调解析、令牌刷新(两种信封)
src/trae-local-credentials.js 本机凭据读取(tc 解密 + 明文)
src/openai-server.js OpenAI 兼容层
src/store.js       网关数据库(SQLite):keys / usage / quota_snapshots
src/admin.js       B 端管理页与 /admin/api/*
src/quota.js       只读额度快照(4008 排错用)
src/cli.js         独立 CLI(login / models / serve / chat / usage / keys / report)
开发
npm run check     # 语法 + YAML + 清单一致性 + Config schema + 六套 smoke 测试(全部离线,mock fetch)
npm test          # 只跑六套 smoke 测试
smoke 测试全部用 stub fetch 拦截上游,不需要凭据、不联网。五套分别覆盖:
smoke-adapter.js—LlmAdapter契约:目录映射、chunk 序列、思考档位、工具调用、usage 映射,以及凭据刷新的三条不变量(并发调用只刷新一次、401 只重试一次不会无限循环、失效 refresh token 报可操作的REFRESH_FAILED)smoke-client.js— 上游客户端与凭据:企业版刷新主机、双响应信封、回调解析、tc 解密smoke-plugin.js— 插件入口apply():Config 是否是可被 cordis 校验的 Standard Schema、provider/adapter 是否按契约注册、挂载的 OpenAI 接口是否真的能应答,以及prepareCall().stream()同步返回 AsyncIterable(防[Symbol.asyncIterator] is not a function回归)smoke-quota.js— 额度快照与 4008:摘要解析、405/business-code 报错、formatQuota的零余额提示,以及4008的错误消息里必须带上notify_usage的额度smoke-login.js—/trae-login命令全链路:命令注册 →webLogin→ 授权链接 → 合成 Trae 的真实回调 → 凭据落盘。它把openInApp换成桩(否则会真的弹出浏览器),并用TRAE_PROXY_CRED_DIR隔离凭据文件,不会碰你真实的登录态smoke-gateway.js— 网关模式:省略stream必须回 JSON 而非 SSE(否则官方 SDK 全部解析失败)、key 的哈希鉴权与明文回读、旧库自动迁移(补secret列)、中文 label 仍生成sk-<stem>-形状、停用与未知 key 可区分、日上限的边界(100/100 即触顶、被拒的请求不占额度、中断的请求占额度)、删 key 后历史用量仍在、流式多 chunk 只写一行、4008 记为upstream_error、超限在读请求体之前就 429、中途断开记为aborted、管理页鉴权与/v1key 完全分离、跨站 POST 被拒,以及无 store 时仍退回单 key 模式。它用真实node:sqlite(内存或临时文件)跑出真实 SQL,只 mock 上游 fetch
另有两个需要联网的手动脚本(不在 npm run check 里):
node test/live-refresh.js   # 用隔离副本强制凭据过期,验证「过期 → 自动刷新 → 请求成功 → 新 token 落盘」
node test/live-image.js     # 现场生成纯红 PNG,验证两条图片路径都真的被模型看见(回答「红色」)
live-refresh 会断言刷新确实打到了账号自己的 host、没有回落到 api.trae.cn、新 token 已落盘,并校验你真实的凭据文件未被触碰(比对 SHA-256)。凭据的 refresh token 已失效时它会明确诊断而不是让你以为插件坏了。
live-image 自己生成图片(不依赖任何 fixture),分别走 DSH 的 {type:'image'} 块 + attachments 缝、以及 OpenAI 层的 image_url data URL —— 离线测试只能断言请求体里有 data URL,证明不了上游真的接受、模型真的看得见,这个脚本补的就是这一步。
第三套是必要的:上面两个真实崩溃(Config 不是 Standard Schema、把
http.Server当请求处理器)都发生在这条路径上,而它一度是零覆盖。
验证插件是否真的注册进了运行中的 DSH
apply() 不抛错不等于注册成功。要拿到直接证据,用只用于验证的探针覆盖层从宿主进程内部读注册状态:
# 注意 --patch 是 dsh 层选项,必须放在 --profile 之前
dsh --patch test/probe-patch.yml --profile web --no-open --port 18318
启动日志会打印(同时写入 /tmp/trae-probe-result.json):
[trae-probe] providers=[{"id":"deepseek-official",...},{"id":"trae-cn","name":"Trae CN"}]
[trae-probe] trae-cn models (7)=["Doubao-Seed-Code","glm-5.2",...]
[trae-probe] resolved first={"id":"Doubao-Seed-Code","contextWindow":256000,"efforts":["light","high"]}
探针文件(test/probe-catalog.mjs、test/probe-patch.yml)不在 files[] 里,不会进发布包。
验证发布产物本身
link: 安装不会装被链接包的 dependencies,所以它不能用来验证发布形态。要验证真实产物:
npm pack
dsh plugin --profile web remove trae-cn-provider
dsh plugin --profile web add ./trae-cn-provider-<version>.tgz
从 tarball 安装时 @deepseek-ai/schemastery 会被真正装上(走真实 schema 路径,而不是内部的兜底实现),这也是发布前应当跑一遍的检查。
在另一个 DSH 版本上验证(重要)
~/.local/bin/dsh 与桌面应用打包的 DSH 是不同版本(本机实测分别是 0.1.2-rc.1 和 0.2.0-rc.2)。只在一个版本上验证是不够的 —— 桌面才装了 @deepseek-ai/* 的会话校验。DSH 的 API 面在两个版本间确有差异(dsh-llm 0.2.0-rc.2 比 0.1.2-rc.1 多出 20+ 个导出,例如 assembleAssistantStream、AssistantStreamAccumulator、createSystemMessage)。
桌面把整个 DSH 打进 app.asar,可以直接抽出来当独立 CLI 跑(test/asar-read.mjs 就是个最小 asar 读取器,不依赖 npx asar):
RES="/Applications/DeepSeek Harness.app/Contents/Resources"
rm -rf /tmp/dsh020 && mkdir -p /tmp/dsh020
node test/asar-read.mjs "$RES/app.asar" extract dsh /tmp/dsh020
# 归档里的 .node 原生绑定是 unpacked 条目,必须从旁边补回来,否则启动会报
# "No usable native binding found for node-addon-require-builtin-darwin-arm64"
cp -R "$RES/app.asar.unpacked/dsh/." /tmp/dsh020/

node /tmp/dsh020/node_modules/@deepseek-ai/dsh/lib/bin.js --version   # 打印 0.2.0-rc.2
node /tmp/dsh020/node_modules/@deepseek-ai/dsh/lib/bin.js \
  --patch test/probe-patch.yml --profile web --no-open --port 18320
用 web profile 是对的选择:desktop profile 被正在运行的桌面应用占着,dsh 会拒绝操作,而且装进去需要先退出应用。
发布
先说一个容易误解的点:DSH 没有官方插件市场。 在 DSH 应用里搜不到任何 dsh-market 组件,dsh plugin 本身只是 pnpm 的透传壳:
dsh plugin --profile <p> <pnpm 参数...> # 在 $DSH_HOME/profiles/<p>/ 里执行 pnpm
所以「上市场」的落点就是发布到 npm:
npm run check                      # 先跑一遍离线检查
npm pack                           # 可选:先验证产物内容
npm publish --access public        # 需要你自己的 npm 账号
用户侧安装(add 之后 reconcile() 会自动把包追加进 dsh.profile.bundles,安装即激活,无需手工改配置):
dsh plugin --profile web add trae-cn-provider
dsh plugin --profile desktop add trae-cn-provider   # 需先完全退出桌面应用
社区里存在若干「DSH 市场」类的第三方索引/UI 项目,它们与本仓库无关;本插件不依赖任何索引即可安装。
两个非显然的打包决定
1. 所有 @deepseek-ai/* peer 都标了 optional: true,尽管它们在运行时是必需的。
因为它们是宿主进程提供的(DSH 把插件加载进自己的进程,凭 ctx 拿到 llm / credentials 等服务),不该从 npm 装进插件自己的 node_modules。
注意这些范围本身是能从 npm 解析的(>=0.1.2-rc.1 → 0.1.2-rc.1;npm view <pkg> version 只显示 latest 标签,预发布版不会被打 latest,别被它误导)。问题不在装不上,而在于多装:声明为 required peer 时,包管理器会把 DSH 核心的一份副本拉进用户目录 —— 实测同一个 tarball:
| 声明方式 | npm install 结果 |
|---|---|
| required peer | added 14 packages |
| optional peer | added 4 packages |
多出来的 10 个包是宿主已经提供的 DSH 核心,纯属冗余,还可能造成同一模块存在两份实例。生态里的 @furongjun1999/dsh-memory 面对同样处境,做法也是全部标 optional。
2. prepublishOnly 会先跑完 npm run check。
所以 npm publish 不可能发出没通过检查的构建(语法、YAML、清单一致性、Config schema、八套 smoke)。
上架 dsh.so(社区插件市场)
dsh.so 是社区维护的 DSH 插件市场(收录 1.7 万+ 条目,带 L1–L5 验证等级)。先发布到 npm,再去提交 —— 因为它的检查对象恒为已发布的 tarball,不是仓库。
要到 https://www.dsh.so/zh/submit/ 粘贴仓库地址或 npm 包名,检查器会拉取、校验格式、跑安全扫描,通过后生成一份条目供审核。
它的接受标准,逐条对照本包:
| 标准 | 本包 |
|---|---|
DSH 兼容信号(dsh 字段 / cordis manifest / dsh-plugin 话题) |
✅ dsh.bundle.patch + dsh.compatibility,仓库已打 dsh-plugin 话题 |
| README 带安装说明 | ✅ 「安装」小节 |
| SPDX 可识别的开源许可证 | ✅ MIT + LICENSE |
插件 id 符合 ^[a-z0-9]+(-[a-z0-9]+)*$ |
✅ trae-cn-provider |
| 仓库含可扫描源码 | ✅ 15 个 JS 文件 |
| 安全扫描无阻断级发现 | ⚠️ 见下 |
关于安全扫描的风险,先说清楚:它针对 JS/TS 做 AST 分析,找的是硬编码密钥、数据外传端点、破坏性操作、挖矿特征。而 dsh.so 页面上标注的扫描技术提供商是 dsh-plugin-vet(即 @jieai/dsh-plugin-vet),它本身是可公开获取的,所以提交前可以先自己用同一把尺子量一遍:
npx -p @jieai/dsh-plugin-vet vet-gate --package node_modules/trae-cn-provider
0.1.0 的实测结果:
"blocked": false
"verdict": "clean"
32 findings — all severity: info
  R3  x26   只读 process 成员(能力触达面)
  R15 x2    fetch 目标由运行时构造,静态不可审计(启发式)
  R6/R9/R10  各 1
即无 medium/high/critical 发现。两个值得留意的点仍在,供人工复核时对照:
credentialSource: local会解密本机 Trae 的凭据存储。默认值是oauth(不碰任何解密),但代码路径确实在包里。详见 SECURITY.md。test/里的测试语料含有形如 token 的字符串(都是fake-前缀的假值)。社区里有先例:扫描器曾把插件的测试语料当成插件的危险行为(deepseek-harness#2818)。
检查器在提交之前就会给出报告,所以先跑检查、看结论,再决定要不要提交。
收录后兼容性只会标记为 Declared(作者声明);L5「运行验证通过」需要 dsh.so 自己针对具体 DSH 版本实测。你也可以按它给的模板到官方 Discussions 发兼容性报告,帮助把条目升到 Verified。
发布前检查清单:
npm run check全绿npm pack的产物里包含cordis.patch.yml(否则装上也白装)- 从 tarball 安装一次并启动确认(见「开发」一节的验证方法)
- 版本号已更新;
private不是true - 包元数据(
author/repository/homepage/bugs)已填写 —— 别人评估「这个包可不可信」时最先看的就是它们。
三种接入方式(先选对,接错是最高频的失败原因)
同一个账号、同一份凭据,但对外暴露的形态有三种。它们的地址、鉴权、记账能力都不同, 混用是绝大多数「能看到模型但一发消息就失败」或「记录对不上」的根源。
| A · DSH 内置 | B · 本地 serve | C · b2b 网关 | |
|---|---|---|---|
| 启动 | DSH 自动挂载 | npm run serve |
npm run gateway |
| Base URL | http://127.0.0.1:<DSH 端口>/trae-cn/v1 |
http://127.0.0.1:8317/v1 |
http://<内网IP>:8317/v1 |
| 端口稳定 | ❌ 每次重启都变 | ✅ | ✅ |
| API Key | 不校验(占位符即可) | 可选单一 key | 必须真实存在于数据库 |
| 谁能连 | 仅本机 | 仅本机(默认回环) | 局域网 |
| 按人记账 | ❌ | ❌ | ✅ |
管理页 /admin |
❌ | ❌ | ✅ |
A · DSH 内置(给 DSH 自己用)
装好插件后 DSH 会自动把 /trae-cn/v1 挂到它自己的 web 端口上,不需要任何额外启动步骤。
模型选择器里直接出现 Trae 的模型,这就是日常在 DSH 对话框里说话时走的路。
# 查当前端口(每次启动都变,别写死)
lsof -nP -iTCP -sTCP:LISTEN | grep DeepSeek
这个端点不校验 API Key:插件在这里只服务本机,没有配置 store,鉴权分支会整体短路。
所以 api_key: trae-local 这类占位符能通过,不传也能通过。
B · 本地 serve(固定端口,给本机其它工具用)
npm run serve -- --port 8317
# 或:node src/cli.js serve --port 8317
默认只监听 127.0.0.1,不带 --db 时没有 key 表、没有记账、没有管理页,
行为与网关模式出现之前完全一致。需要单一共享口令时加 --api-key。
C · b2b 网关(分发给同事,按人记账)
见上一节「网关模式」。要点:--host 0.0.0.0 + --db + --admin-password,
key 由 keys add 或 /admin 生成,每个同事一把。
让别的 agent 框架也用上(以 Hermes 为例)
插件对外提供的是标准 OpenAI 兼容端点(/v1/models + /v1/chat/completions),任何支持自定义 OpenAI 端点的框架都能直接接入,不需要改插件、也不需要第二次登录。
推荐走 C(b2b 网关):端口固定、有真 key、调用进账本。Hermes 侧:
model:
  provider: trae
  base_url: "http://10.255.47.198:8317/v1"   # C:内网 IP + 固定端口
  api_key: "sk-key-…"                        # C:真实的 key,不是占位符
  api_mode: chat_completions
  default: DeepSeek-V4.1-Flash-1017

fallback_providers:
  - provider: trae
    model: glm-5.3-flash
    base_url: http://10.255.47.198:8317/v1
    api_key: sk-key-…
也可以走 B(本地 serve),此时端点无鉴权,api_key 填任意非空字符串:
model:
  provider: trae
  base_url: "http://127.0.0.1:8317/v1"
  api_key: "trae-local"        # B:端点无鉴权,非空即可
  api_mode: chat_completions
  default: glm-5.3
不推荐走 A:127.0.0.1:<DSH端口>/trae-cn/v1 虽然能通,但 DSH 每次重启端口都变,
写死就会频繁 Connection error(实测 19387 → 54865 → 50455 → 56672):
WARNING provider=custom base_url=http://127.0.0.1:19387/trae-cn/v1
  model=glm-5.3 summary=Connection error. (attempt 1/3, 2/3, 3/3)
⚠️ 路径前缀也跟着方式走。 A 带
/trae-cn,B/C 没有。base_url写错端口或前缀时, 表现是「模型列表能看到,但一发消息就失败」——这是最难自查的一类。
实测(C 方式):Hermes 解析为自定义端点(api_mode: chat_completions),23 个模型全部可见,
流式 / 非流式 / function calling 均可用,且每次调用都记入 /admin 的账本。
三种方式的鉴权差异(容易踩)
| 方式 | api_key 填错会怎样 |
|---|---|
| A | 无所谓,根本不校验 |
| B | 未设 --api-key 时无所谓;设了则 401 |
| C | 立刻 401,且会在账本里留一行 unknown 记录 |
所以从 B/A 切到 C 时,必须同步换 key —— 旧配置里的 trae-local 会被拒绝。
同理,如果哪天在 /admin 停用了某把 key,用它的 Hermes 会立刻开始 401。
两个前提:
- 凭据只有一份。 消费方(Hermes)只是 HTTP 客户端,不持有 Trae 凭据;登录与刷新全部由本插件负责。DSH 里
/trae-login一次,两边同时可用。 - 端点要常驻。 想脱离 DSH,就用上面的独立进程,并配 LaunchAgent(见本节末尾)。
报错对照
| 现象 | 含义 | 处理 |
|---|---|---|
HTTP 429: Insufficient balance or no resource package,且 provider: zai、base_url: https://api.z.ai/... |
请求根本没走 Trae,打到了 Z.AI 官方接口(GLM_API_KEY 余额不足) |
确认 model.provider 是 trae;已有会话会保留自己的 provider/model,需要新开一个对话,或在输入框的模型选择器里选 trae 分组下的模型 |
ECONNREFUSED 127.0.0.1:<port>,Hermes 日志出现 probe-down |
base_url 的端口没有进程监听 | 按上表重新确认端口;DSH 重启后必须换成新端口,或改用固定端口的独立进程 |
模型列表里只有 zai 的模型、看不到 trae |
providers.trae 没被读入,或 base_url 连不上导致模型发现失败 |
hermes config get providers.trae;先 curl 自检端点 |
trae 4008: Your requests have exceeded the quota. |
账号可用额度为 0(notify_usage 里全是 0);企业账号的额度池按会话计费,直连调用看不到 |
npm run usage 查余额;判断方法见「额度与用量(4008 排错)」 |
413 request_too_large |
请求体超过 32 MB(0.2.8 起是一个明确的客户端错误,以前会让整个进程崩掉) | 裁剪上下文/附件后重试。这不是可重试错误,Codex 会立刻报出来而不是退避 5 次 |
网关「自己重启了」/ 日志里一串 请求体过大 后跟新进程启动 |
0.2.8 之前的 unhandled rejection:任何一个超大请求体都能打挂进程,launchd 再把它拉起来 | 升级到 0.2.8 及以上;grep 请求体过大 ~/Library/Logs/trae-cn-provider.err.log 可确认是否中过 |
模型名会撞车。 Trae 和 Z.AI 都有
glm-5.2/glm-5.3。只写模型名时,Hermes 可能把glm-*解析回 Z.AI 的zaiprovider,于是又变成余额报错。选模型时要选 trae 分组下的那个,而不是zai分组下的同名项。
两个容易漏的 Hermes 细节
1. 桌面端输入框的模型选择是「粘性」的,会盖掉配置文件。 Hermes 把这个选择存在 renderer 的 localStorage(hermes.desktop.composer.model / hermes.desktop.composer.provider),每次新对话通过 session.create 的 client override 发上来,优先级高于 model: 段。所以只改 config.yaml 不会改变已经在用 zai 的那个输入框 —— 日志会写得很清楚:
session.create 20261019_195633_28685e: model=glm-5.3 provider=zai source=client override (profile default: glm-5.3)
处理:在输入框的模型选择器里点一次 trae 分组下的模型即可(选择器里 trae 那一组的 is_current 为 true,api_url 就是本文档的 base_url)。
2. fallback_providers 必须是 YAML 列表,不能是 JSON 字符串。 写成
fallback_providers: '[{"provider": "trae", "model": "glm-5.3", "base_url": "http://127.0.0.1:8317/v1"}]'
会被静默忽略(hermes_cli/fallback_config.py 的 _iter_fallback_entries 只认 dict/list),日志表现为 no fallback_chain / fallback_providers is configured。正确写法:
fallback_providers:
  - provider: trae
    model: glm-5.3
    base_url: http://127.0.0.1:8317/v1
    api_key: trae-local
  - provider: deepseek
    model: deepseek-v4-flash
    base_url: https://api.deepseek.com/v1
billing 类错误(余额不足的 429)在分类器里带 should_fallback=True,所以配好这条链之后,即使某个对话还钉在 zai 上,也会在真正发请求前切到 trae。
常驻:LaunchAgent(开机自启 + 崩溃自动重启)
nohup ... & 只是把进程丢到后台:终端关掉、误按 Ctrl+C、或一次 SIGTERM 它就没了,
而外面所有拿着 key 的人都会看到 401/连接失败。真正常驻要用 launchd。
仓库里带了一份现成的 plist(deploy/local.trae-cn-provider.plist):
cp deploy/local.trae-cn-provider.plist ~/Library/LaunchAgents/
launchctl bootstrap gui/$(id -u) ~/Library/LaunchAgents/local.trae-cn-provider.plist
它会执行 serve --config ~/.trae-proxy/gateway.json,也就是 npm run gateway 的同一条入口。
口令与数据库路径都在那个 0600 的配置文件里,plist 本身不含任何密钥 —— 这一点很重要,
因为 ~/Library/LaunchAgents 不是 0600,而且 launchctl print 会把 plist 内容原样打印出来。
验证与日常操作:
launchctl print gui/$(id -u)/local.trae-cn-provider | grep -E 'state|pid'
kill -TERM <pid>            # 杀掉试试,10 秒内会自动被拉起(KeepAlive)
tail -f ~/Library/Logs/trae-cn-provider.log
停用/卸载:
launchctl bootout gui/$(id -u)/local.trae-cn-provider
一个必须知道的限制:
~/Library/LaunchAgents只在你登录桌面后才加载。 机器重启后如果停在登录界面,网关不会运行。要「开机即启、不依赖登录」, 得把它装成/Library/LaunchDaemons/下的系统级 daemon(需要 root,且要以 独立用户身份运行)——本仓库不默认这么做,因为那会让一个消耗个人额度的服务 在无人登录时也可被访问。另外记得sudo pmset -a sleep 0 disksleep 0 womp 1, 否则机器睡眠时同样连不上。
旧版 plist 的坑(升级时必须替换)
0.1.x 时期流传的那份 plist 只带 --port 8317,没有 --db:
<string>serve</string><string>--port</string><string>8317</string>
用它启动的进程会退回单 key 无记账模式:/admin 是 404,/v1 不校验 key,
用量也不进账本。升级到 0.2.x 后如果还留着它,表现为「网关好像跑了,但管理页打不开、
报表里没有记录」。正确的做法是换成仓库里那份 --config 版本(见上一节)。
顺带说明:别指望直接读 Trae 客户端的登录态(
credentialSource: local)。新版 Trae CN 已把storage.json里的键名改为动态拼接的iCubeAuthInfo://icube-dc:<authProviderId>,且该键解出来只有设备密钥对、没有 token —— 登录态迁到了state.vscdb,那里也不存 token。local因此在新版 CN 上读不到东西,属正常现象,用默认的oauth。
本仓库当前的完成度(自查用)
工程部分全部完成并已在真机验证:
| 目标项 | 状态 |
|---|---|
macOS 本机凭据提取(tc 加密 + 明文,4 个 edition) |
✅ 实测解出并调通上游 |
Trae 上游协议适配(llm_utils_chat SSE) |
✅ 正文 / 思考 / 工具调用 / usage / 图片全部实测 |
OpenAI 兼容 /v1/models + /v1/chat/completions |
✅ 流式 + 非流式 + 工具 + 图片实测 |
| 打包成 DSH bundle 插件 | ✅ 从 tarball 安装并启动验证 |
| 在本机验证可用 | ✅ 在 DSH 0.1.2-rc.1 与 0.2.0-rc.2 上分别验证 provider 注册与调用 |
prepareCall().stream() 适配 0.2.0-rc.2 的同步解引用 |
✅ streamPrepared async generator + 回归测试(0.1.3) |
| 完整模型目录(20 个而非 7 个) | ✅ 三处版本码统一到 20260901 + DeviceName 对齐真客户端(0.1.4) |
| 走通发布流程 | ✅ 0.1.0–0.1.5 已发布到 npm;dsh.so 收录见上节 |
因此剩余步骤只有两个,且都必须由账号持有者本人操作:
npm login后执行npm publish --access public- 装进日常使用的 profile:先完全退出 DeepSeek Harness 桌面应用,再执行
dsh plugin --profile desktop add trae-cn-provider
更新日志
| 版本 | 变更 |
|---|---|
| 0.2.10 | 修「切了时间范围,key 与用量不跟着变」:管理页的「Key 与用量」「按模型」两张表只在首屏服务端渲染一次,之后没有任何客户端代码碰过它们 —— loadRange() 只回写「请求 / tokens」两张卡片和「最近请求」,于是选了更长的区间,头两张卡片变了、下面每个 key 的 tokens 却仍停在「今日」。src/admin.js 把两张表抽成 renderKeysPanel() / renderModelsPanel(),由 /admin/api/overview 连同数据一起下发已渲染好的 HTML(复制小段要嵌访问者的 Host,浏览器端根本拼不出来),loadRange() 整体替换 #keys-panel / #models-panel,并补上「中断」「被拒」「上游余额」三张卡片与 bad 样式、状态胶囊与进度条。同一处还修了两个连带 bug:① 新建 key / 改上限 / 停用后 location.reload() 会把 hash 覆写成 #created=…,刚选的区间直接丢失 —— 现在 hashOf() 把 w 与 created 一起编码,boot 路径用 hashPart() 分别读取;② 区间原先以 w=from=…&to=… 原样写进 hash,& 被当成分隔符,刷新后 to 消失、30 天区间塌成一天。test/smoke-gateway.js 新增 4 条(区间变化必须产出不同的表格 HTML、胶囊/进度条随区间同步、刷新保留区间、抽出内联脚本用 node:vm 编译并往返验证 hash 编码),已验证这 4 条在旧代码上全部失败、新代码上通过;另用真实 Chromium 跑了一遍 2026-10-12 → 2026-11-10 的切换与刷新 |
| 0.2.9 | 修「token 统计少算」——中断与失败请求的 token 被整段丢掉:上游的 token_usage 帧在正文之后、done 之前下发,而 chat() 只在正常返回时带出 usage;一旦中途抛错(客户端断开、上游 error 帧、流被截断),已经收到的 token_usage 就随异常一起被丢弃,网关只能记一行 total_tokens = 0。实测复现:客户端在上游回 token_usage 后断开,上游已按 1500 tokens 计费,账本记 0。这不是边角情况:正文流完后用户点「停止」、Codex 取消、或上游在最后一帧报错,都会命中 —— 那正是最贵的几类行(aborted / upstream_error),报表因此系统性偏小,日上限也压不住真正的大户。修法:src/trae-client.js 新增 withUsage(),把已收到的 usage 挂到抛出的错误上(AbortError 也保留 —— 网关靠它区分 aborted 与 upstream_error),三处记录点(chat 流式 / responses 流式 / responses 外层)改为从 err.usage 取。注意边界:若在 token_usage 到达之前就断开,上游确实还没回传计数,记 0 是正确行为,不是丢数据。test/smoke-gateway.js 新增 2 条(断开后仍记 900+100、error 帧与截断流都保住 1000),并已验证这两条在旧代码上失败、新代码上通过 |
| 0.2.8 | 修「一个坏请求打挂整个网关」:/v1/responses 在 try 里 return handleResponses(...) 而没有 await,于是 readBody 的抛出逃出了外层 catch,变成 unhandled rejection —— Node 直接终止进程,任何一个调用方发一个超大请求体就能让所有持 key 的人一起断线(11/5 的 trae-cn-provider.err.log 里 4 次 请求体过大 就是这么来的,launchd 的自动重启把它伪装成「偶发宕机」)。三处一起改:① 改成 return await,异常回到正常分支;② readBody 不再抛裸 Error,超限回 413 + request_too_large、JSON 坏掉回 400 + invalid_json,且都不写 usage 行(请求根本没发出去,记成 upstream_error 会污染报表并误导排错);③ 请求处理器外层再加一层永不 reject 的兜底,异常回 500 并记日志。超限时仍然把剩余请求体读完再回 413 —— 直接断 socket 会让 fetch 报传输错误,看起来像可重试。test/smoke-responses.js 新增 2 条(33 MB 请求体 → 413 且进程存活、坏 JSON → 400 且两条路由都覆盖) |
| 0.2.7 | 让 Codex 桌面版下拉框列出 Trae 模型:新增 src/codex-catalog.js、GET /v1/models/catalog 与 catalog:codex 子命令。实测确认桌面 App 不读 provider 的 model_catalog_url(那条只有 CLI 生效),下拉框只认 model_catalog_json 指向的文件,所以改为生成 ~/.codex/models.json(25 条完整 ModelInfo)。两个只有真机才会暴露的坑:① ModelInfo 反序列化严格,缺任一字段整条被静默丢弃,下拉框只剩「自定义」;② instructions_template 是替换整个系统提示词,用短占位会让模型失去自我认知——实测 glm-5.3-flash 会顺着上下文自称 DeepSeek,故 catalog:codex 从 Codex 自带目录取 21KB 原文,仅改写 based on GPT-x 那句身份声明。另新增 aliases 配置(deepseek-flash → Trae 的 DeepSeek),并修复 sendError 缺少 code。新增 test/smoke-codex-catalog.js(15 条断言) |
| 0.2.6 | 接 Codex CLI:新增 src/responses.js 与 POST /v1/responses(原生 OpenAI Responses API,流式 + 非流式),把 Trae chat_v3 的 text/reason/tool 事件翻成 `response.output_item.added |
| 0.2.5 | 修 Windows 登录「参数异常,请重新登录」:openBrowser() 在 Windows 上走 cmd /c start "" <url>,而 Node 不给不含空白的参数加引号,cmd 于是在第一个 & 处截断,浏览器只打开 ?login_version=1;企业控制台的 Le() 守卫因缺少 auth_from/login_trace_id/device_id/auth_callback_url 返回 missing-params 并抛出该文案,而插件的回调监听器仍在等。改用 rundll32 url.dll,FileProtocolHandler(URL 作为单一 argv,不经 shell)。同时修三处 Windows 平台假设:设备信息与请求头的 OSInfo/x-device-type/x-device-brand/x-device-cpu/x-system-type 由 hostPlatform() 按平台生成(以前写死成 macOS/Apple Silicon/Darwin),detectEnv() 补 Windows 安装路径(%LOCALAPPDATA%\Programs\Trae CN\resources\app 等)。新增回归测试 2 组(启动命令形态、设备头跟随平台) |
| 0.2.4 | 常驻:新增 deploy/local.trae-cn-provider.plist(serve --config,KeepAlive + RunAtLoad,plist 内不含任何密钥),README 补「崩溃自动重启」的安装/验证步骤,并说明 ~/Library/LaunchAgents 只在登录后加载这一限制;同时标注 0.1.x 那份不带 --db 的旧 plist 必须替换(否则会静默退回单 key 无记账模式) |
| 0.2.3 | 管理页重做:视觉重排(卡片 / 表头 / 状态条 / 空态),时间范围支持快捷档与 from–to 日期选择器(/admin/api/overview、/admin/api/requests 均接受区间,按日序列补零不跳空日),key 行新增「复制网关地址 + key」且地址按访问者的 Host 自动适配,表头新增「复制全部 key」;共 29 条网关断言 |
| 0.2.2 | 仅文档与元数据:0.2.1 的 tarball 里 README/SECURITY 仍是 0.1.8 的内容(文档在发布之后才补),npm 不允许覆盖已发布版本,故提一个补丁版把「三种接入方式」、网关模式说明与 SECURITY 的 Gateway mode 一节一并带上。代码与 0.2.1 完全一致 |
| 0.2.1 | 修「官方 SDK 拿不到回复」:stream 缺省时服务返回 SSE,而 OpenAI 规范(以及官方 Python/Node 客户端)默认期望一次性 JSON —— 客户端把 SSE 正文当 JSON 解析,表现为 choices 为 undefined / 没有 content。现在只有显式 stream: true 才流式。另一处:--default-model 让省略 model 的请求不再落到目录首位的 Doubao-Seed-Evolving。均有回归测试 |
| 0.2.0 | 网关模式(可选):serve --db 把 OpenAI 兼容面开放到局域网,按人发 key 并记账。新增 src/store.js(SQLite:keys 存哈希 + 明文 / usage / quota_snapshots,旧库自动补 secret 列)、keys show 子命令、管理页可直接复制完整 key 并在创建后自动刷新定位新行、中文 label 不再生成 sk--key-、src/admin.js(B 端管理页,口令鉴权与 /v1 key 严格分离)、keys add|list|rm|enable|disable|limit 与 report 子命令,以及 serve --host。记账覆盖成功/上游错误/客户端中断三种结局;日上限在解析请求体前判定;绑定非回环地址时强制要求 --db/--api-key 与 --admin-password,否则拒绝启动。新增 smoke-gateway.js(29 条断言,真实 node:sqlite) |
| 0.1.8 | 修「登录成功却说没凭据」:catalog() 以前会把 MISSING_CREDENTIAL 一起缓存 5 分钟(CATALOG_RETRY_MS)。全新安装时启动预拉取先失败一次,随后 /trae-login 成功,模型选择器却在窗口内继续重放那条缓存错误 —— 页面上就是「Trae CN 加载失败:no Trae CN credentials」,尽管 ~/.trae-proxy/credentials.json 已经写好。现在凭据类错误一律不缓存(MISSING_CREDENTIAL / REFRESH_FAILED / AUTH),且 /trae-login 成功后调用 adapter.invalidateCatalog() 清空目录并立即预热,登录即刻生效。两条回归测试锁住 |
| 0.1.7 | 企业账号 4008 修复:企业流量必须打租户网关(凭据里的 saasBootConfig.apiHost,如 console.enterprise.trae.cn),且请求体必须带 session_id,否则消费版网关会按个人积分结算并回 4008——即使企业席位额度还有 ¥300。现在 apiHostFor() 自动选网关、session_id/conversation_id 固定随请求发送,企业控制台也能按会话看到用量。另加额度可观测:① 只读 trae-cn usage(npm run usage)查询 web_user_ent_usage,不消耗积分;② notify_usage 不再被当成 token usage;③ 4008 带 ide_credits/work_credits/billing_mode 并被 DSH 归类为 QUOTA。文档新增「额度与用量(4008 排错)」 |
| 0.1.6 | 安全加固,来自 dsh.so 动态审计的两条发现:① /v1 默认不再下发 Access-Control-Allow-Origin: *,带 Origin 头的请求一律 403(新增 allowBrowserOrigins 白名单)—— 以前任意网页都能用你的 Trae 额度;② login-debug.log 落盘前对回调参数脱敏,userJwt / refreshToken / userInfo 等敏感值替换成 <redacted N> —— 以前令牌会被复制到凭据文件之外。两条都有回归测试锁住 |
| 0.1.5 | 文档为主:新增「让别的 agent 框架也用上(以 Hermes 为例)」的完整接法与排错 —— DSH 宿主端口每次启动都会变、桌面端输入框的模型选择是粘性的、fallback_providers 必须是 YAML 列表(写成 JSON 字符串会被静默忽略);补 LaunchAgent 常驻写法。运行时行为与 0.1.4 一致 |
| 0.1.4 | 模型目录 7 → 20:三处版本码统一到 20260901,DeviceName 对齐真客户端 |
| 0.1.3 | prepareCall().stream() 改为同步返回 AsyncIterable(修 0.2.0-rc.2 上每次调用即失败) |
| 0.1.2 | /trae-login 的返回值改成宿主 CommandResult 接受的形状(以前登录成功却在返回时抛错) |
| 0.1.1 | 租户主机上刷新失败时回退到 cloudide 交换端点 |
| 0.1.0 | 首个发布版 |
许可
MIT,见 LICENSE。
再次提醒:使用本项目违反 Trae 使用条款,且可能导致账号被封。请自行判断。
No comments yet. Be the first to write one.